MFA-Rollout für KMU
Der komplette Praxis-Guide. 3-Wochen-Plan, 5 Sonderfälle und ihre Lösungen.
05 Aug 2026
Multi-Faktor-Authentifizierung (MFA) verhindert 99,9% der automatisierten Angriffe. Das ist keine Marketingzahl – das ist Realität basierend auf Millionen von Angriffsversuchen.
Aber zwischen „wir sollten MFA einführen” und „alle 47 Mitarbeitenden nutzen es täglich” liegt ein Rollout-Prozess, an dem viele KMUs scheitern. Und die meisten scheitern nicht an der Technik, sondern an etwas viel Simpelerem: der Kommunikation, den ungelösten Sonderfällen, der Frage die zu spät kommt: „Ich will die App nicht auf meinem privaten Handy – was jetzt?”
Dieser Guide zeigt, wie ein MFA-Rollout wirklich funktioniert. In 2-3 Wochen. Mit Lösungen für die Probleme, die fast niemand sieht, bevor es zu spät ist.
Warum MFA-Rollouts scheitern
Überraschungsangriff am Montag: „Ab heute braucht ihr alle MFA!” – ohne Vorwarnung, ohne Erklärung, ohne Support. Ergebnis: Chaos, frustrierte Mitarbeitende, überlasteter IT-Support, und nach drei Tagen Rückfragen wie „Können wir das nicht rückgängig machen?”
Ungelöste Sonderfälle: „Ich habe kein Smartphone.” „Ich will die App nicht auf meinem privaten Handy.” „Was ist, wenn ich mein Handy verliere?” Wenn du diese Fragen am Tag des Rollouts zum ersten Mal hörst, hast du bereits verloren.
Fehlende Backup-Strategie: Jemand verliert sein Handy. Kann sich nicht mehr einloggen. Niemand hat an Backup-Codes gedacht. Diese Person kann drei Tage nicht arbeiten, und MFA wird zum Problem statt zur Lösung.
Die Lösung: Plane diese Szenarien VOR dem Rollout. Nicht währenddessen. Das ist der Unterschied zwischen Erfolg und Chaos.
Der 3-Wochen-Plan
Woche -2: Vorbereitung
Tool wählen: - Microsoft 365? → Microsoft Authenticator (gratis, integriert) - Digitec/Galaxus, Banking-Apps, etc.? → Google Authenticator oder Authy (gratis, universell) - Andere? → Duo
Pilot-Gruppe testen (5 Personen, 3-5 Tage): - IT-Verantwortlicher + Geschäftsleitung + 1 technisch versiert + 1 nicht-technisch + 1 oft extern
Sonderfälle identifizieren: - Wer hat kein Smartphone? → Hardware-Key vorbereiten - Wer will keine App auf privatem Handy? → Hardware-Key oder SMS-Fallback - Wer ist oft im Ausland? → Offline-Authenticator + Hardware-Key als Backup
Woche -1: Kommunikation
14 Tage vor Rollout: Ankündigung
Nicht mit einer kurzen Mitteilung. Mit einer richtigen Ansage, die erklärt, warum, und Ängste abbaut.
E-Mail-Beispiel:
Betreff: Wichtig: Neue Sicherheit ab [Datum]
Hallo Team,
Ab dem [Datum] führen wir Multi-Faktor-Authentifizierung (MFA) ein. Das bedeutet: Beim Login braucht ihr neben eurem Passwort eine zusätzliche Bestätigung über euer Handy.
Warum? MFA verhindert 99,9% aller Hacking-Versuche. Selbst wenn jemand dein Passwort kennt – ohne dein Handy kommt er nicht rein.
Was ändert sich konkret? - Erstes Login auf neuem Gerät: Einmalig einrichten (3 Min) - Zukünftige Logins: Bestätigung per App (5 Sekunden) - Nur bei neuen Geräten nötig – nicht bei jedem Login
Support: Am [Datum] sind wir extra verfügbar. 8-17 Uhr. Video-Anleitung + PDF bekommst du bis [Datum].
Besonderheit: Kein Smartphone? Andere Lösung? Meld dich bis [Datum] – wir haben was für dich.
Grüsse, IT-Team
7 Tage vorher: Video + PDF nochmals verschicken (viele lesen erste E-Mail nicht)
1 Tag vorher: Letzte Erinnerung – jetzt wird es real
Woche 0: Rollout
Tag 1, 8:00 Uhr: IT-Team bereit, Support 8-17 Uhr
Was wirklich passiert: - 60% richten MFA problemlos selbst ein - 30% brauchen kurze Hilfe (5 Min) - 10% brauchen intensive Hilfe (15-30 Min)
Häufigste Probleme: - App zeigt keinen Code → Zeit-Synchronisation prüfen - QR-Code wird nicht erkannt → Manueller Eingabe-Modus - Unsicher ob es funktioniert → Test-Login auf zweitem Gerät
Wichtig: Backup-Codes für ALLE ab Tag 1 erstellen.
Woche +2: Follow-up
Compliance-Check: Wer hat MFA noch nicht aktiviert?
Individuelle E-Mail: „Brauchst du Hilfe? Ab [Datum] wird MFA verpflichtend.”
Die 5 Sonderfälle – und ihre Lösungen
„Ich will die App nicht auf meinem privaten Handy”
Warum legitim: BYOD ist in der Schweiz rechtlich kompliziert. Mitarbeitende können nicht gezwungen werden, private Geräte für Firma zu nutzen.
Lösungen: - Hardware-Key (empfohlen): YubiKey 5 NFC ~CHF 50. Person erhält 2 Keys (Primary + Backup im Safe). Höchste Sicherheit. - SMS-Fallback: Codes per SMS. Weniger sicher, aber funktioniert auf jedem Handy. - Firmenhandy nur für MFA: Altes Smartphone (~CHF 100) nur für MFA-App.
„Ich habe kein Smartphone”
Gibt es noch. Besonders 55+.
Lösung: Hardware-Key. Funktioniert einwandfrei ohne Smartphone.
„Was passiert, wenn ich mein Handy verliere?”
Lösung: Backup-Codes
10 Einmal-Codes, jeder funktioniert einmal. Speichern: - Im Passwort-Manager - Ausgedruckt im Safe zu Hause - NICHT als Foto auf dem Handy
Recovery-Prozess: 1. Backup-Code für Login verwenden 2. IT kontaktieren 3. MFA auf neuem Gerät einrichten 4. Neue Backup-Codes generieren
„Ich bin im Ausland ohne Internet”
Wichtig: Authenticator-Apps funktionieren OFFLINE. Sie brauchen kein Internet für Codes.
Problem: SMS funktioniert nicht immer im Ausland.
Empfehlung für Vielreisende: Hardware-Key + Authenticator-App als Backup.
„Ich habe mehrere Geräte – muss ich auf allen MFA einrichten?”
Nein. MFA wird pro Gerät/Browser EINMAL eingerichtet. Moderne Browser merken sich das Gerät für 30-90 Tage.
Ausnahme: Öffentliche Computer → „Dieses Gerät nicht merken” wählen.
Die Kosten: Was kostet ein MFA-Rollout wirklich?
Software: CHF 0
- Microsoft Authenticator, Google Authenticator, Authy: gratis
Hardware: CHF 500
- 5 von 50 Mitarbeitenden brauchen Hardware-Keys (kein Smartphone, BYOD-Ablehnung)
- YubiKey 5 NFC: ~CHF 50 pro Stück
- 2 Keys pro Person (Primary + Backup): CHF 100
- Total: CHF 500
Zeitkosten: ~30 IT-Stunden
- Setup & Vorbereitung: 8h (Tool wählen, testen, Anleitungen)
- Rollout-Support (Tag 0-3): 16h
- Follow-up & Compliance-Check: 6h
Total Investition: CHF 4’000 IT-Kosten (CHF 130/h) + CHF 500 Hardware = CHF 4’500
ROI: Die echte Rechnung
- Ein einziger Account-Takeover kostet durchschnittlich: CHF 50’000
- MFA verhindert: 99,9% dieser Angriffe
- Deine Investition verdient sich bei: 1 verhinderten Hack
- ROI: 11x
Mit anderen Worten: Der erste verhinderte Angriff hat die gesamte Investition bereits bezahlt.
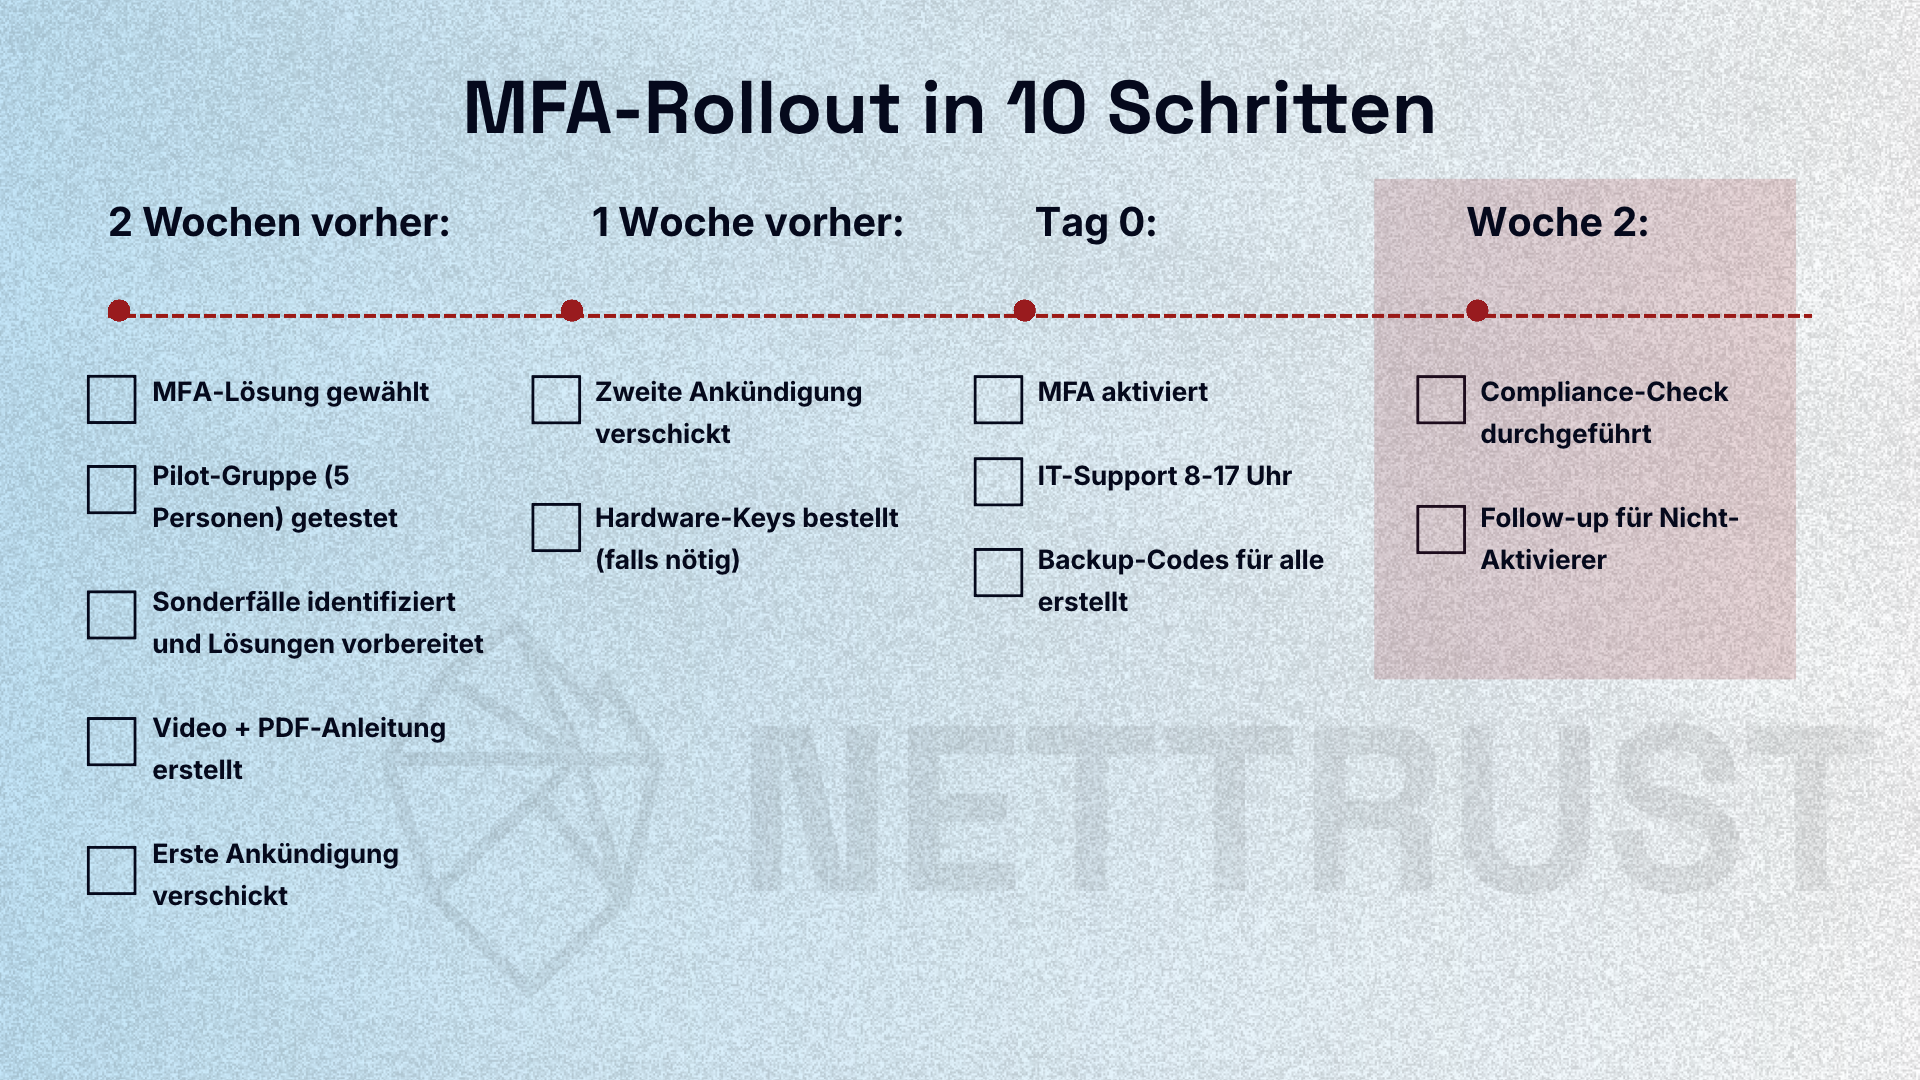
Checkliste: MFA-Rollout in 10 Schritten
Zusammenfassung: Die drei Erfolgsfaktoren
1. Kommunikation vor Überraschung
Ankündigung 2 Wochen vorher. Nicht am Montagmorgen überraschen.
2. Sonderfälle vor Rollout klären
„Kein Smartphone” und „nicht auf privatem Handy” sind echte Einwände mit echten Lösungen. Hardware-Keys (CHF 50) lösen 90% der Sonderfälle.
3. Backup-Codes von Tag 1
Handy verloren = kein Login ist inakzeptabel. Backup-Codes sind nicht optional. Jeder Mitarbeitende braucht 10 Codes, gespeichert im Passwort-Manager oder ausgedruckt im Safe.
MFA-Rollout scheitert nicht an der Technik. Er scheitert an der Kommunikation und an ungelösten Sonderfällen.
Wenn du die Fragen beantwortest, bevor sie gestellt werden, ist der Rollout in 2 Wochen durch.
Und deine Firma ist 99,9% sicherer als vorher.
Quellen:
Microsoft Security: “Multi-Factor Authentication blocks 99.9% of account compromise attacks”
Canadian Centre for Cyber Security: “Steps for effectively deploying MFA” - https://www.cyber.gc.ca/en/guidance/steps-effectively-deploying-multi-factor-authentication-mfa-itsap00105
NIST Guidelines on MFA implementation
Verizon Data Breach Investigation Report 2024